
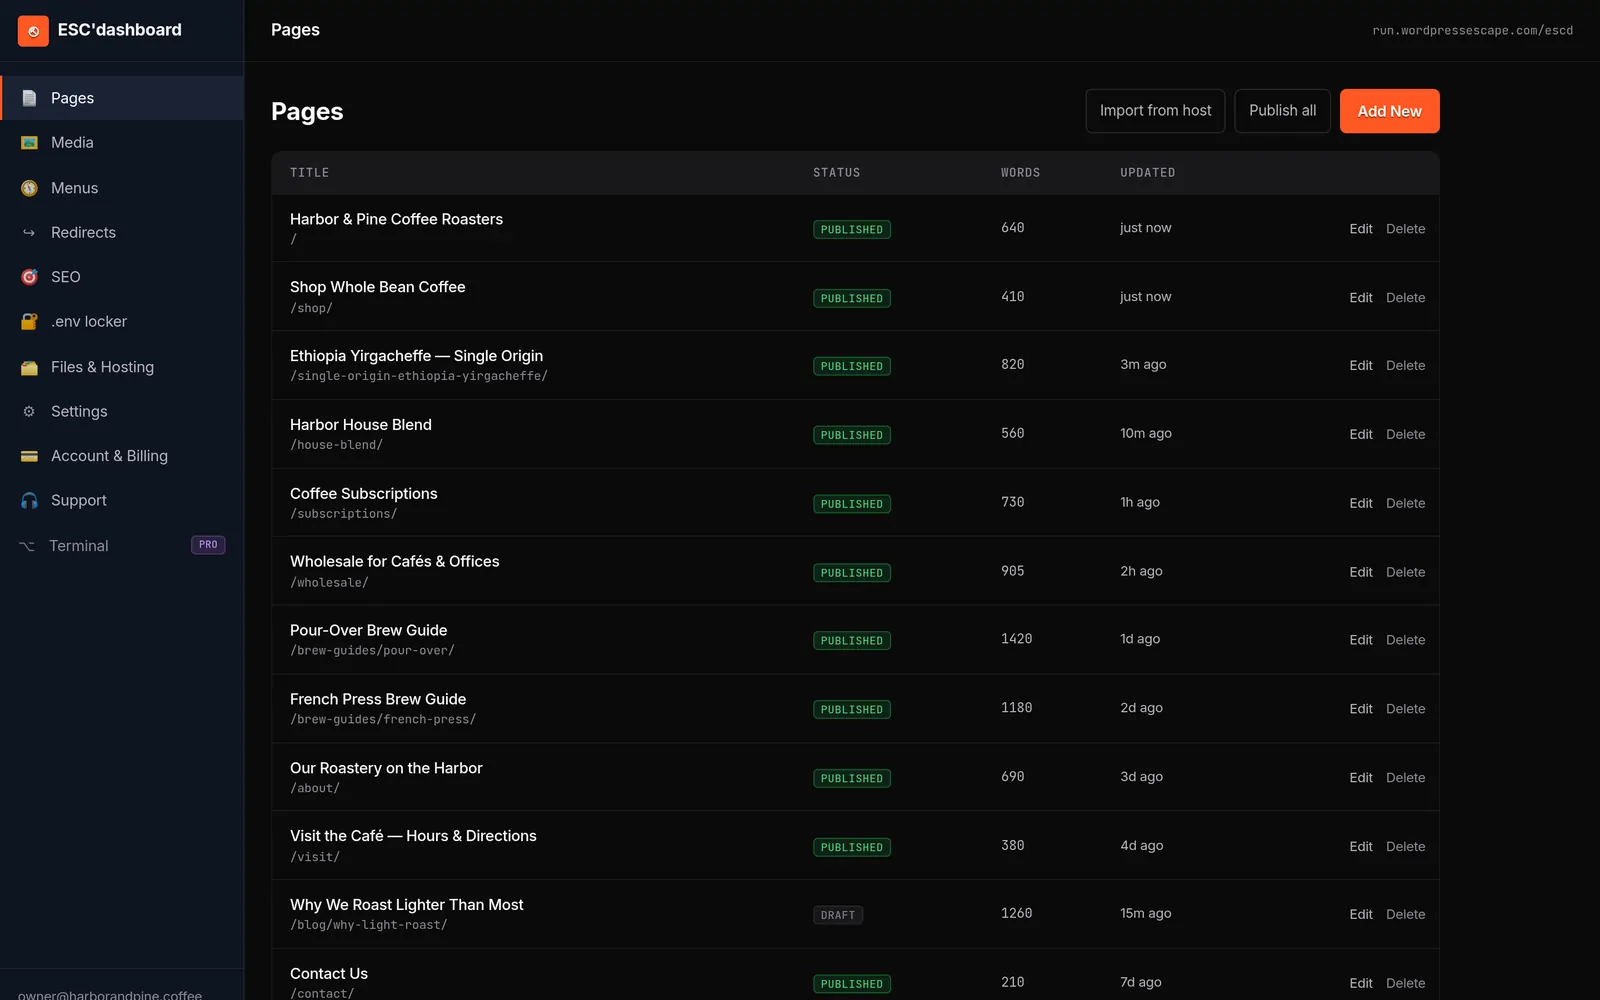
Якщо WordPress зламано: вимкніть сайт, зробіть знімок, змініть усі паролі та ключі, відновіть із чистої резервної копії, проскануйте на наявність вебшелів і встановіть оновлення. Потім залиште WordPress. Статичний сайт на Hugo не має ні wp-admin, ні плагінів, ні PHP. Саме так ви зупиняєте наступний злам. Wordpress Escape перенесе вас із платформи після того, як пожежу буде погашено.
Зробіть це протягом першої години
- Переведіть сайт у режим обслуговування / заблокуйте PHP, якщо можете.
- Зробіть знімок файлів і бази даних, перш ніж щось «чистити».
- Змініть паролі для хостингу, FTP, адмінки WP і всіх API-ключів плагінів. Пізніше використовуйте ESC'dashboard env locker, щоб ключі не зберігалися у wp-config.
- Відновіть резервну копію, створену до проникнення, потім оновіть ядро та плагіни на staging-копії - або взагалі не повертайтеся до WordPress.
Чому це сталося
Null-плагіни, застарілий PHP, відкритий wp-login, phpunit eval-stdin у папці vendor - той самий мотлох, який у Search Console з’являється як запити, пов’язані з експлойтами. WordPress - це магніт для атак. Статичний HTML - ні. Дивіться проблеми безпеки WordPress.
Надійне рішення
Перенесіть сайт на Hugo, видаліть інсталяцію, розмістіть усе на Cloudflare. Немає wp-admin - нема чого підбирати брутфорсом. Ми самі зробили це для наших сімейних сайтів після реального інциденту. Позбавтеся WordPress, коли вогонь уже згас.
Ми - це шар «щоб вас не зламали знову». Проскануйте сайт під час завантаження; ми скажемо, чи WordPress ще живий.
Поширені запитання
Що робити, якщо мій сайт на WordPress зламали?
Ізолюйте, зробіть знімок, змініть облікові дані, відновіть чисту версію, а потім піти з WordPress, щоб PHP і плагіни не чекали на наступну CVE.
Чи видалить міграція з WordPress malware?
Чиста статична перебудова з перевіреного контенту - так. Не копіюйте заражений PHP. Ми віддзеркалюємо HTML, а не експлойт.
Як швидко можна піти після зламу?
Щойно у вас є сайт, який можна сканувати, або резервна копія. Проскануйте кількість сторінок і відстежуйте її.
Після стабілізації - проскануйте URL
Безкоштовно проскануйте свій URL - 60 секунд, без входу в акаунт. Оцінки SEO, продуктивності й адаптивності, а потім - повне перенесення під ключ, якщо захочете.
Безкоштовно просканувати мій сайт